「うちは毎晩バックアップを取っているから、ランサムウェアにやられても戻せるはず」。そう思っていませんか。担当のサーバーのバックアップが、実際にどこへ保存されているかを説明できるでしょうか。
この記事では、ランサムウェアに強いバックアップの考え方と、運用担当が今日から確かめられることがわかります。結論から言うと、ネットワークにつながったままのバックアップは、本番と一緒に暗号化されるおそれがあります。切り離した保管先を1つ持ち、実際に戻せるかを訓練で確かめておくことが大切です。
ランサムウェアとは?データを人質にとる攻撃
ランサムウェアは、データを勝手に暗号化して使えなくし、元に戻す代わりにお金を求める不正なプログラムです。
名前は「身代金(ランサム)」と「ソフトウェア」を組み合わせたものです。暗号化とは、鍵がないと読めない形にデータを変えることを指します。
たとえるなら、家の金庫に勝手に別の鍵をかけられ、「鍵がほしければお金を払え」と言われる状態です。最近は、データを盗んだうえで「払わなければ公開する」とおどす手口もあります。
つまりランサムウェアは、データを人質にとって業務を止める攻撃だと言えます。
ランサムウェアの被害は大学や中小企業でも起きている
ランサムウェアの被害は、大学の授業が止まるところまで広がることがあります。
NHKによると、大規模なシステム障害で授業が休講している大阪公立大学は、2026年10月5日に記者会見を開き、ランサムウェアによるサイバー攻撃を受けたという見方を示しました。同じ日には、飲食チェーンの運営会社や証券会社の委託先での情報流出も報じられています。
警察庁が2026年1月に出した資料(令和7年上半期の統計からの抜粋)では、ランサムウェアの被害企業の66.4%が中小企業でした。侵入経路はVPN機器が62.2%、リモートデスクトップが22.2%とされています。VPN機器は、社外から社内の回線へ入るための入口の装置です。
大きな組織だけの話ではなく、身近な職場にも起こりうる攻撃だと言えます。
ランサムウェアはなぜバックアップまで暗号化するのか
攻撃者がバックアップを狙うのは、戻されてしまうとお金を払ってもらえないからです。
警察庁のランサムウェア被害防止対策のページには、「バックアップデータも暗号化されてしまう事例が多数確認されています」と書かれています。2026年10月5日にQiitaに投稿された基本対策の記事でも、「バックアップデータも暗号化した・破壊した」とおどす手口が紹介されています。
同じQiitaの記事は、攻撃の役割分担の1つに、侵入したあと社内ネットワークを探索して管理者権限を奪う役を挙げています。侵入した攻撃者は、すぐに暗号化を始めるとは限らず、中を見て回る時間があるということです。
ここで効いてくるのが「本番から手が届くかどうか」です。本番サーバーから書きこめる共有フォルダや、常につながったNAS(ネットワーク上の保存装置)は、攻撃者からも手が届きます。
家のたとえで言えば、合鍵を玄関の横の植木鉢に置いているようなものです。家に入れた泥棒は、合鍵も見つけてしまいます。
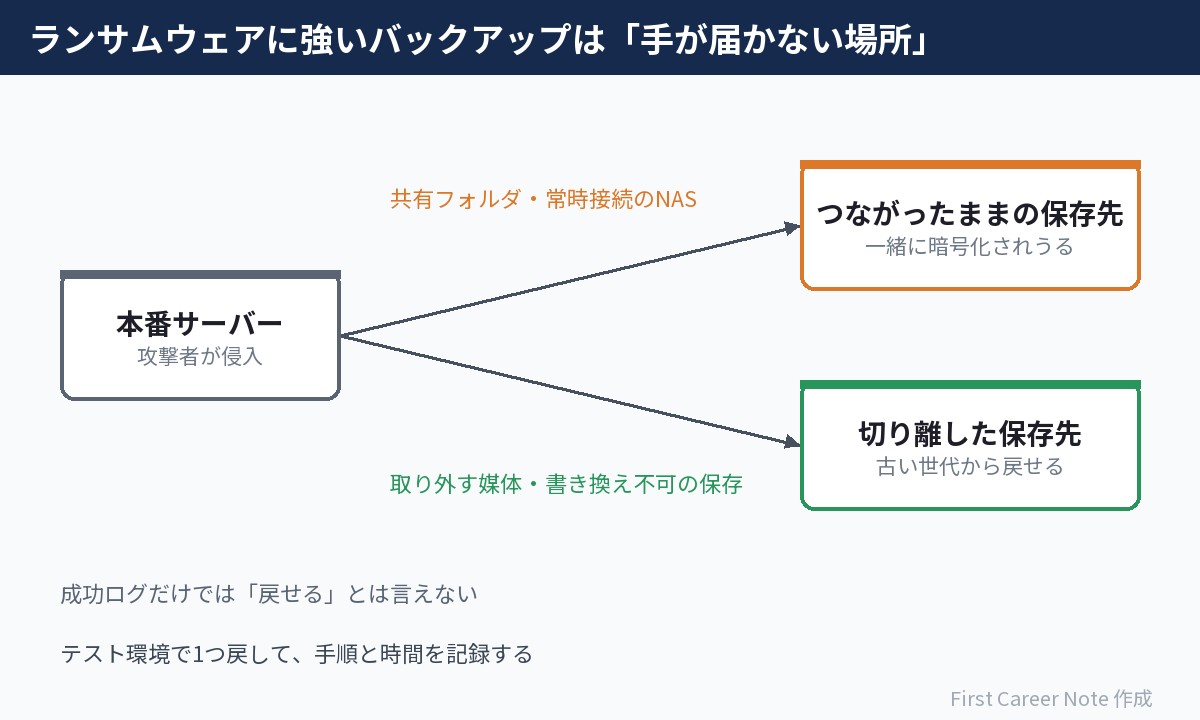
だからこそ、バックアップは「取ったか」より「どこに置いたか」が大事になります。
ランサムウェアに強いバックアップは「切り離し」と「世代」
ランサムウェアに強いバックアップの条件は、本番から切り離されていることと、古い世代が残っていることの2つです。
警察庁の資料でも、被害に遭わない・被害を抑えるための対策に「オフラインを含むバックアップの取得」が挙げられています。ランサムウェア被害防止対策のページでは、バックアップは「なるべくこまめに取得し、ネットワークから切り離してオフラインで保存する」ことが推奨されています。オフラインとは、ネットワークから切り離された状態のことです。
古い世代も必要なのは、暗号化に気づくのが遅れることがあるからです。1世代しかないと、暗号化されたデータで上書きされてしまいます。
一般には「3-2-1ルール」という考え方がよく使われます。
- データは本番を含めて3つ持つ
- 保存する媒体は2種類に分ける
- そのうち1つは別の場所に、切り離して置く
すべてを完璧にそろえるのは大変です。まずは「切り離した1つ」があるかどうかを確かめることから始めましょう。
筆者の考察:運用の現場でバックアップの強さを見分ける表
運用・監視の担当にとって大切なのは、自分の現場のバックアップが「本番から手が届くか」を言えることです。
手が届くかどうかで、ランサムウェアへの強さがほぼ決まるからです。現場でよく見る保存先を、筆者の見立てで表にしました。公式の分類ではないので、目安として使ってください。
| 保存先の例 | 本番から手が届くか | ランサムウェアへの強さ |
|---|---|---|
| 同じサーバー内の別フォルダ | 届く | 弱い |
| 常時つながった共有フォルダ・NAS | 届くことが多い | 弱い |
| 管理者の権限が別のバックアップ専用機 | 届きにくい | 中くらい |
| 書き換えできない設定のクラウド保存 | 消せない | 強い |
| 取り外して保管するテープ・外付けディスク | 届かない | 強い |
表の上の2行しかない現場は、注意が必要です。バックアップの管理画面に、本番と同じ管理者アカウントで入れる場合も同じです。
もう1つ大切なのが、復元の訓練です。バックアップの成功ログが出ていても、本当に戻せるとは限りません。1〜3年目の担当でもできる確認を3つあげます。
- 担当システムのバックアップの保存先と世代数を、手順書や設定画面で調べて書き出す
- テスト環境で、ファイルを1つ実際に戻してみる。かかった時間も記録する
- 「全部が暗号化されたら、何から戻すか」の順番を先輩に聞いてメモする
とくに2つ目が効きます。戻す手順を一度でも手で動かしておくと、本番の障害で手順書の抜けに気づけます。警察庁のページも、実際の被害では運用面の課題でバックアップからの復旧がうまくいかない事例があるとして、訓練でバックアップによる復旧手順を確認しておくことを推奨しています。警察庁の資料では、事故対応マニュアルなどが未作成の組織が41.2%あったとされています。
被害に気づいた直後の動き方は、インシデント初動で新人がやる5つのことでまとめています。バックアップのジョブが本当に終わっているかを見張る方法は、バッチ監視の4つの観点が参考になります。侵入の兆しの見つけ方は、アクセスログから侵害の兆候を見つける記事も読んでみてください。
情報流出の報道が多く見える理由と、運用担当が見直したい基本の対策は情報漏洩ラッシュは本当か|件数は横ばいで規模が倍増した統計で整理しています。
クラウドの事業者側でデータを戻せなくなった実例と、責任共有モデルでの利用者の担当はクラウドのデータは誰が守る?|IDCF障害で見る責任共有モデルで整理しています。
侵入を前提に「検知と復旧」を測るという考え方は、ゼロトラストに完成はない|侵入ゼロより検知と復旧を測る理由でも取り上げています。
まとめ:ランサムウェア対策のバックアップは置き場所と訓練
- ランサムウェアは、戻されないようにバックアップも暗号化・破壊しようとする
- 本番から手が届かない保存先を1つ持ち、古い世代も残しておく
- 成功ログで安心せず、実際に1つ戻す訓練をして手順と時間を確かめる
まずは担当システムのバックアップが「どこに、何世代」あるのかを、今日のうちに調べてみましょう。
参考リンク
- サイバー攻撃の被害に係る企業・団体を対象としたアンケート調査結果及び対策(警察庁・PDF)
- ランサムウェア被害防止対策(警察庁)
- ランサムウェア対策特設ページ(IPA)
- 大阪公立大システム障害 ランサムウエアによるサイバー攻撃か(NHKニュース) ― 2026年10月5日
- 最近サイバー攻撃多いから、基本対策を見直そう(Qiita) ― 2026年10月5日。バックアップを狙う手口・攻撃の役割分担

コメント
コメント一覧 (5件)
[…] 侵入されたときにデータを戻せるかどうかは、バックアップの置き場所で決まります。ランサムウェアはバックアップも狙う|オフライン保管と復元訓練もあわせて読んでみてください。 […]
[…] バックアップの置き場所の考え方は、ランサムウェアはバックアップも狙うで詳しくまとめています。被害に気づいた直後の動き方は、インシデント初動で新人がやる5つのことも読んでみてください。 […]
[…] 被害が起きる前の備えとして、バックアップの置き場所と復元の訓練についてはランサムウェアはバックアップも狙う|オフライン保管と復元訓練で整理しています。 […]
[…] もしあやしい山を見つけたら、自分で消したり止めたりせず、まず報告することが大切です。初動の動き方は、インシデント初動で新人がやる5つのことを参考にしてください。データを守る最後の砦としては、ランサムウェアはバックアップも狙う|オフライン保管と復元訓練もあわせて読んでおくと安心です。 […]
[…] フィッシングに強い認証の仕組みは、パスキーはなぜ「盗まれても意味がない」のかで詳しく説明しています。復旧を前提にした備えは、ランサムウェアはバックアップも狙うもあわせて読んでみてください。クラウドでどこまでを自分たちが守るのかは、クラウドのデータは誰が守る?で整理しています。 […]