最近、ニュースを開くたびに「不正アクセス」「個人情報が流出」という見出しを見かけませんか。「攻撃が急に増えているのでは」「うちの現場も危ないのでは」と、なんとなく不安になっている人も多いと思います。
この記事では、情報漏洩の報道が続く背景を公的な統計で確かめ、運用担当が今日からできることを整理します。結論から言うと、事故の件数はほぼ横ばいで、1件あたりの規模が大きくなっているというのが、2026年6月までの統計から読める姿です。だからこそ、派手な新対策より、基本の対策を現場で徹底することが効きます。
情報漏洩ラッシュとは?9月から報道が相次いだ背景
この記事では、2026年9月から10月にかけて、企業の情報流出の公表が立て続けに報じられた状況を「情報漏洩ラッシュ」と呼びます。
NHKも「個人情報流出なぜ相次ぐ」と題して、この状況を取り上げました。2026年10月6日には、古川デジタル相が記者会見でこの問題に触れています。ITmediaの報道によると、大臣は国民に向けて次の3つの対策を呼びかけました。
- パスワードの使い回しをやめる
- 多要素認証を設定する
- 不審なメールやSNSに注意する
多要素認証とは、パスワードに加えてスマホの通知や認証アプリなど、別の手段でも本人確認をする仕組みです。ITmediaによると、大臣は「サイバー攻撃は企業や組織だけの問題ではなく、国民一人一人の対策が被害の防止につながる」と述べ、基本的な対策の徹底で多くの被害は防げるという考えを示しました。
情報漏洩は本当に増えた?統計で見ると件数は横ばい
公的な統計を並べると、事故の「件数」が急に増えたとは言い切れません。
2026年10月6日にZennに投稿された個人の調査記事は、警察庁や個人情報保護委員会、東京商工リサーチの数字を並べて検証しています。記事によると、警察庁がまとめた2026年上半期のランサムウェアの被害報告は123件で、半期としては最多でした。ただ、前年同期は116件で、増えたのは7件です。
同じ記事は、東京商工リサーチの上場企業の集計も紹介しています。
- 2024年:事故189件、漏洩した人数は約1,586万人
- 2025年:事故180件、漏洩した人数は約3,063万人
- 100万人をこえる大型の事故:2件から6件へ
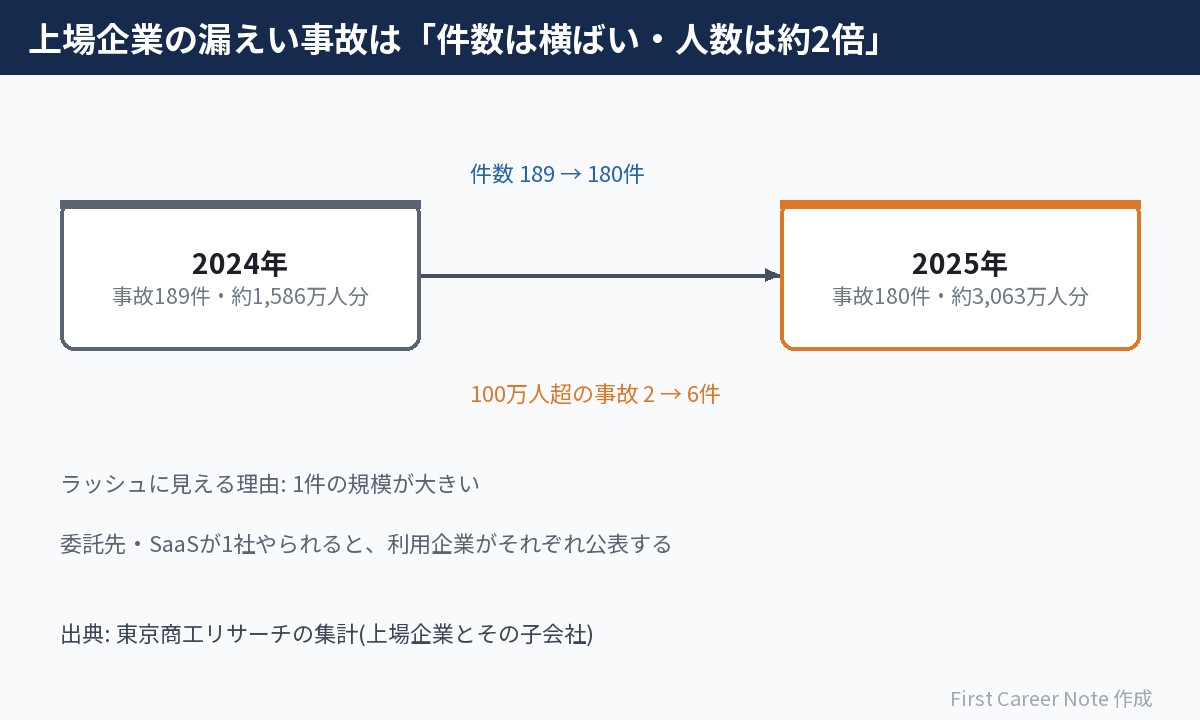
件数はほぼ同じなのに、人数はおよそ2倍です。たとえるなら、交通事故の数は変わらないのに、大型バスの事故が増えたような状態です。
つまり「攻撃の回数が爆発した」というより、「1回の被害が大きくなった」と読むほうが数字に合っています。
情報漏洩が「ラッシュ」に見える理由は規模と委託先
件数が横ばいでもラッシュに見えるのは、1件の規模が大きく、委託先を通じて被害が広がるからです。
Zennの記事の投稿者は、9月に初めて公表した上場企業とその子会社の事案を自分で数え、37件と月平均の2倍以上だったとしています。そのうち17件は、委託先やSaaSの事業者が不正アクセスを受け、利用していた会社がそれぞれ公表したものでした。システムを預けている委託先が1社やられると、そこを使う会社ごとにお知らせが出るためです。投稿者は、1か月だけでは平時より多いとまでは言い切れないとも書いています。
IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの2位は「サプライチェーンや委託先を狙った攻撃」です。1位は「ランサム攻撃による被害」、4位は「システムの脆弱性を悪用した攻撃」でした。脆弱性とは、ソフトや機器にある、攻撃に使われてしまう弱点のことです。
同じ記事によると、投稿者が読んだ30組織の公式発表に、AIの関与を示す記述はありませんでした。原因を書いた発表では、VPN機器などの脆弱性が挙がっています。記事が引く警察庁の統計でも、2026年上半期のランサムウェア被害で侵入経路が分かった36件のうち、18件がVPN機器、9件がリモートデスクトップでした。新しい魔法のような攻撃ではなく、古くからある入口が使われているわけです。
ニュースの多さに振り回されず、「どこから入られたか」に目を向けることが大切です。
デジタル相の3つの対策を運用・インフラの現場に置き換える
大臣の3つの対策は個人向けですが、運用・インフラの現場にもそのまま置き換えられます。
侵入の入口が従来型である以上、守る側の基本もこれまでと変わらないからです。筆者の見立てで、現場での置き換えを表にしました。公式の対応表ではないので、目安として使ってください。
| 大臣の呼びかけ(個人向け) | 運用の現場での置き換え |
|---|---|
| パスワードの使い回しをやめる | 共有アカウントや、機器の初期パスワードが残っていないか確かめる |
| 多要素認証を設定する | VPNや管理画面、クラウドのコンソールに多要素認証がかかっているか確かめる |
| 不審なメールやSNSに注意する | 「至急パスワードを再設定」などのメールは、本文のリンクを踏まずに上長へ相談する |
とくに2行目は、運用担当だからこそ見つけられる穴です。VPN機器や監視サーバーの管理画面が、パスワードだけで入れる状態になっていないでしょうか。
パスワードだけの認証がなぜ弱いのかは、SMS認証が弱いと言われる3つの理由でくわしく書いています。漏れたパスワードがどう扱われるかは、ハッシュ化とソルトの仕組みも参考になります。
筆者の考察:情報漏洩のニュースを読むときの3つの問い
1〜3年目の運用担当にとって大事なのは、ニュースを「怖い話」で終わらせず、自分の現場への問いに変えることです。
同じニュースでも、問いを持って読むと、先輩に聞くべきことや確かめる場所がはっきりします。筆者がおすすめする問いは次の3つです。
- 侵入経路は何か。VPN機器か、委託先か、メールか
- 同じ種類の機器やサービスを、自分の現場でも使っていないか
- もし同じことが起きたら、最初に気づけるのはどのログか
3つ目に答えられないときは、アクセスログから侵害の兆候を見つける7つの集計を読んでみてください。気づく仕組みがないと、侵入から気づくまでの時間が長くなり、被害も大きくなりがちです。
ニュースを1本読んだら、3つの問いを1行ずつメモする。それだけで、セキュリティの感覚は着実に育っていきます。
正規の画面やAPIを普通に使う手口で、発覚まで時間がかかった事例は普段どおりのアクセスで漏れる情報|発覚まで15日かかった理由で紹介しています。
2026年10月にはクラウドサービス自体がランサムウェアで止まった例もありました。利用者側で持つべきバックアップについてはクラウドのデータは誰が守る?|IDCF障害で見る責任共有モデルで紹介しています。
2026年10月には、一連の不正アクセスで約40分に326のIPを使い分けた攻撃も報告されました。ログで見るべき点はIP遮断が効かない攻撃|40分で326IPを使い分ける手口と対策もあわせて読んでみてください。
まとめ:情報漏洩ラッシュには基本の対策を現場で徹底する
- 2026年6月までの統計では、事故の件数はほぼ横ばいで、1件あたりの規模が大きくなっている
- ラッシュに見えるのは、大型の事故と、委託先を通じた連鎖の公表が重なったため
- 侵入の入口は従来型が多く、使い回しをやめ、多要素認証をかける基本が効く
まずは担当しているVPNや管理画面に、多要素認証がかかっているかを今日のうちに確かめてみましょう。
参考リンク
- 古川大臣記者会見(令和8年10月6日)(デジタル庁) ― 会見要旨は後日掲載(10月7日確認)
- サイバー空間をめぐる脅威の情勢等(警察庁)
- 情報セキュリティ10大脅威 2026(IPA)
- 相次ぐ不正アクセス受け、古川デジタル相がコメント 国民に3つのサイバー対策呼び掛け(ITmedia NEWS)
- 漏洩ラッシュは本当にラッシュなのか 公的統計と公式発表で確かめてみた(Zenn) ― 2026年10月6日。統計の並べ方・9月の件数・侵入経路
- 個人情報流出なぜ相次ぐ?“異様な状況”AI悪用可能性の指摘も(NHKニュース)

コメント