監視画面にアラートが1件も出ていないのに、あとから「実は情報が漏れていました」と知らされる。そんなことが本当にあるのか、と不思議に感じていませんか。
この記事では、2026年に目立った「普段どおりのアクセスに見える情報漏洩」の手口と、運用担当が気づくための見方を整理します。結論から言うと、エラーの有無だけでなく「量」と「持っているデータ」を見るのが、この手口への一番の備えです。
普段どおりのアクセスで漏れる情報漏洩とは
普段どおりのアクセスによる情報漏洩とは、正規の画面やAPIを、ふつうの使い方で大量に呼び出して情報を集める手口です。
APIとは、システム同士がデータをやり取りするための窓口のことです。セキュリティ企業のマクニカは、2026年10月7日のセキュリティ研究センターブログで、国内の法人が運営するWebシステムからの個人情報の漏洩事案が、2024年は62件、2025年は84件、2026年は10月6日時点で119件あったとまとめています。マクニカのブログの筆者が一連の事件と似た特徴を持つと判断して数えた、公表済みの事案の件数です。
同じブログは、事案対応やログ分析から得られた情報として、攻撃者がサイト全体を広く調べ、画面やAPIを通常どおり動かしながら、情報を取れる不備を探す動きを紹介しています。スマホアプリからAPIキーを取り出し、正規のアクセスに見える形でAPIを呼び出すケースもあるそうです。狙われているのは、必要以上の情報を返すAPI、権限が強すぎるAPI、ログインしなくても会員向け機能に届いてしまう不備、セッション管理の不具合などです。セッション管理とは、ログイン中の人を見分けるための仕組みです。
たとえるなら、鍵を壊して入る泥棒ではなく、受付で正しい手順を踏みながら、ひたすら資料をコピーして帰る来訪者のようなものです。
つまり、1回1回のリクエストだけを見ても、正規の利用と見分けにくい手口だということです。
普段どおりのアクセスは発覚が遅れやすい。アフラックは15日
この手口がやっかいなのは、発覚までに時間がかかりやすい点です。
理由はシンプルで、1回1回のリクエストが正常に見えるからです。アフラック生命が2026年7月31日に出した調査結果と再発防止策によると、同社のシステムは不正アクセスを検知・遮断する機能を備えていましたが、アクセスの形式が通常の利用時と同様だったため、直ちには検知できませんでした。短時間に大量のデータ照会があった場合に監視・制御する機能も不足していたとしています。漏えいが最初に起きたのは6月10日で、判明したのは6月25日でした。
2026年10月6日にQiitaに投稿された、2026年の漏洩を手口で分類した個人の整理記事では、発覚までの時間が次のように並べられています。
- アフラック生命:通常の利用と同じ形式のアクセスで大量に照会され、判明まで15日間
- デンマークの住民登録システム:民間企業が持つ正規の照会権限が悪用され、約10日間(報道ベース)
- 参考・米国防総省の関連機関:こちらはファイル共有システムの脆弱性が入口で、発見まで約9か月間
投稿者は、被害の大きさと結びついていたのは、入られたことそのものより、入った後の動きが続いた時間と、そこで手が届いたデータの量だった、と読んでいます。事例数が少ないので傾向として読んでほしい、とも書いています。
早く気づけるかどうかが、被害の大きさを左右するわけです。
図解:普段どおりのアクセスは「エラー」だけでなく「量」で見つける
普段どおりのアクセスを見つけるには、エラーの数だけでなく、ふだんとの「量の差」を見ることが大切です。
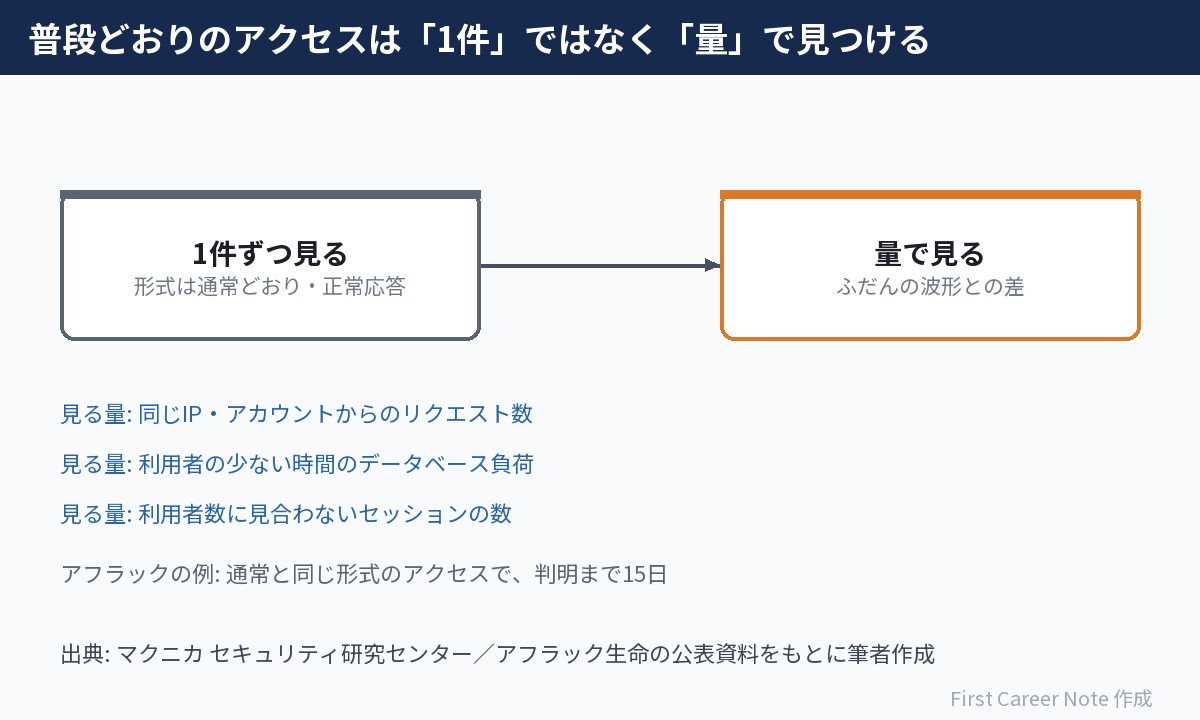
マクニカは被害の有無を確かめる方法として、同じIPからの大量アクセス、エラー応答の急増、管理機能への不審なアクセス、データベースの高負荷やセッションの大量消費を挙げています。200などの正常応答でも、ふだんより極端にアクセス量が増えていないかを見るよう書いています。これを運用の監視項目に置き換えると、次のようになります。表は筆者の整理なので、目安として使ってください。
| 見る量 | ふだんの姿 | あやしい姿 |
|---|---|---|
| 1つのIPやアカウントのリクエスト数 | 人が画面を操作できる程度 | 夜中に数千件の照会が続く |
| データベースの負荷 | 業務時間に山がある | 利用者の少ない時間に高負荷が続く |
| セッションの数 | 利用者数とおおむね連動 | 利用者は少ないのに大量に作られる |
運用担当は、CPUやディスクの監視で「ふだんの波形」を毎日見ているはずです。その感覚がそのまま役立ちます。アクセスログの集計方法は、アクセスログの404より怖い200|侵害の兆候を見つける7つの集計でくわしく書いています。
正常なリクエストの山は、量で見て初めて異常に見えてきます。
普段どおりのアクセスの被害を広げるのは「持ち続けたデータ」
もう1つの備えは、そもそも抜かれて困るデータを持ちすぎないことです。
同じ手口でも、手の届く場所に大事なデータがなければ、被害は小さく済むからです。パーク24が2026年9月28日に出した第2報では、タイムズカーのWebシステムで約660万件のアカウントが漏えいし、運転免許証画像などの本人確認書類情報が含まれていたとしています。対象には退会済みのお客様も含まれていました。
パスワードは変えられますが、免許証の画像は変えられません。Qiitaの記事も、解約済みの利用者の情報まで含まれていた事例を挙げ、「持ち続けていたデータ」を被害拡大の要因に挙げています。マクニカも対策として、不要な個人情報の削除や、終了したサービスのAPIキーの破棄を勧めています。
運用の現場でいえば、検証用に残した本番データのコピーや、だれも見ていない古いバックアップが当たります。
守る量を減らすことも、立派なセキュリティ対策です。
筆者の考察:運用担当が今週できる3つのこと
1〜3年目の運用担当でも、この手口への備えにすぐ参加できます。大がかりな製品より、ふだんの監視の見方を少し変えるほうが効くからです。筆者がおすすめする行動は次の3つです。
- 担当システムの「夜間のリクエスト数」と「DB負荷」のグラフを1週間分ながめ、ふだんの形を覚える
- 検証環境やファイルサーバーに、本番の個人情報のコピーが残っていないか先輩に聞いてみる
- 使われていないAPIキーや、退職者・終了サービスのアカウントがないか、一覧を作って確認を相談する
もしあやしい山を見つけたら、自分で消したり止めたりせず、まず報告することが大切です。初動の動き方は、インシデント初動で新人がやる5つのことを参考にしてください。データを守る最後の砦としては、ランサムウェアはバックアップも狙う|オフライン保管と復元訓練もあわせて読んでおくと安心です。
なお、個人情報が漏れたおそれがある場合は、会社として個人情報保護委員会への報告が必要になることがあります。報告の流れは、委員会の漏えい等の対応とお役立ち資料にまとまっています。
1つのIPあたりのアクセスを少なく抑えて、326のIPを使い分けた攻撃も観測されています。見つけ方はIP遮断が効かない攻撃|40分で326IPを使い分ける手口と対策で整理しています。
まとめ:普段どおりのアクセスの情報漏洩は量とデータで備える
- 2026年は、正規の画面やAPIを普通に使って情報を集める手口が目立つ
- 1回ずつは正常に見えるので、エラーだけでなく「ふだんとの量の差」で見つける
- 持ち続けたデータが被害を広げるため、不要なデータやキーを減らす
まずは担当システムの夜間のリクエスト数のグラフを開き、ふだんの形を1つ覚えることから始めてみましょう。
参考リンク
- 相次ぐWEBシステムからの情報漏洩事案について(マクニカ セキュリティ研究センターブログ) ― 2026年10月7日。件数・攻撃の動き・確認の観点
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報)(パーク24) ― 2026年9月28日
- 当社システムに対する不正アクセスの発生および情報漏えいに関する調査結果と再発防止策について(アフラック生命・PDF) ― 2026年7月31日
- 漏えい等の対応とお役立ち資料(個人情報保護委員会)
- 安全なウェブサイトの作り方(IPA)
- 2026年の情報漏洩を手口で分類してみた(Qiita) ― 2026年10月6日。発覚までの期間・持ち続けていたデータ

コメント
コメント一覧 (2件)
[…] 監視で「ふだんの量」を覚えておくと、エラーの出ない情報漏洩にも気づきやすくなります。普段どおりのアクセスで漏れる情報|発覚まで15日かかった理由もあわせて読んでみてください。 […]
[…] エラーにならない正常なアクセスで情報が抜かれた事例と、量で見つける考え方は普段どおりのアクセスで漏れる情報|発覚まで15日かかった理由で整理しています。 […]